Základy sítí
Úvod a úplné základy
Co je internet?
- Celosvětová decentralizovaná síť navzájem propojených zařízení.
- LAN - lokální síť (domácnost, škola).
- WAN - rozsáhlá síť propojená routery.
- Internet - celosvětové propojení všech sítí.
Jak to funguje?
- Přenos dat
- Připojení k serveru
- Adresace
- Porty a protokoly
Přenos dat
- Síťová média: měděné (RJ-45) a optické kabely, Wi‑Fi.
- Měděný kabel: UTP (nestíněný) vs. STP (stíněný proti šumu).
- Pakety: základní přenášené jednotky dat (bity 0 a 1).
Přenos dat - kabely
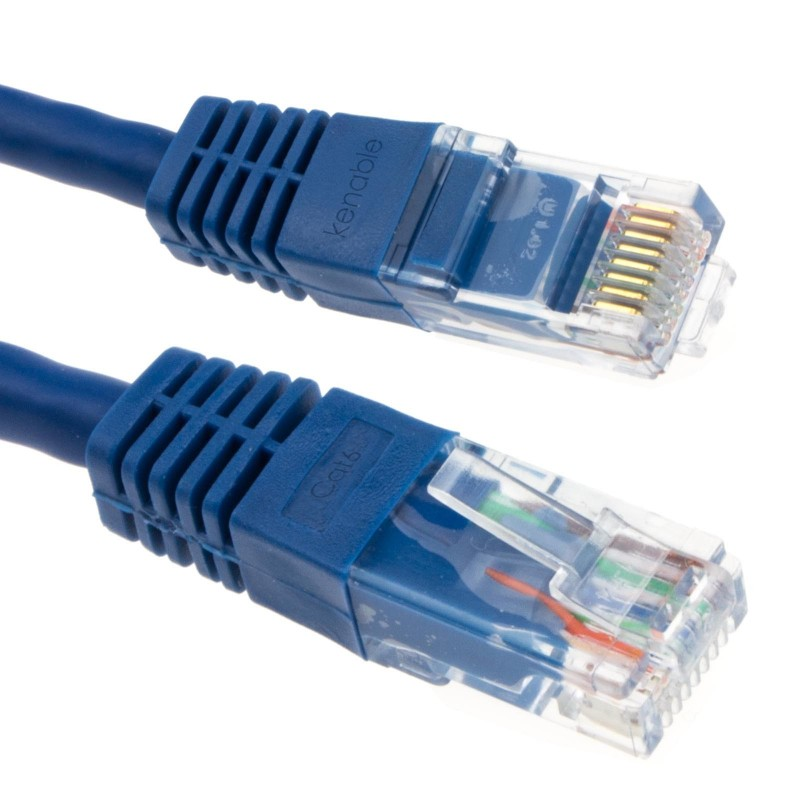
Měděný kabel (kroucená dvoulinka / RJ-45)
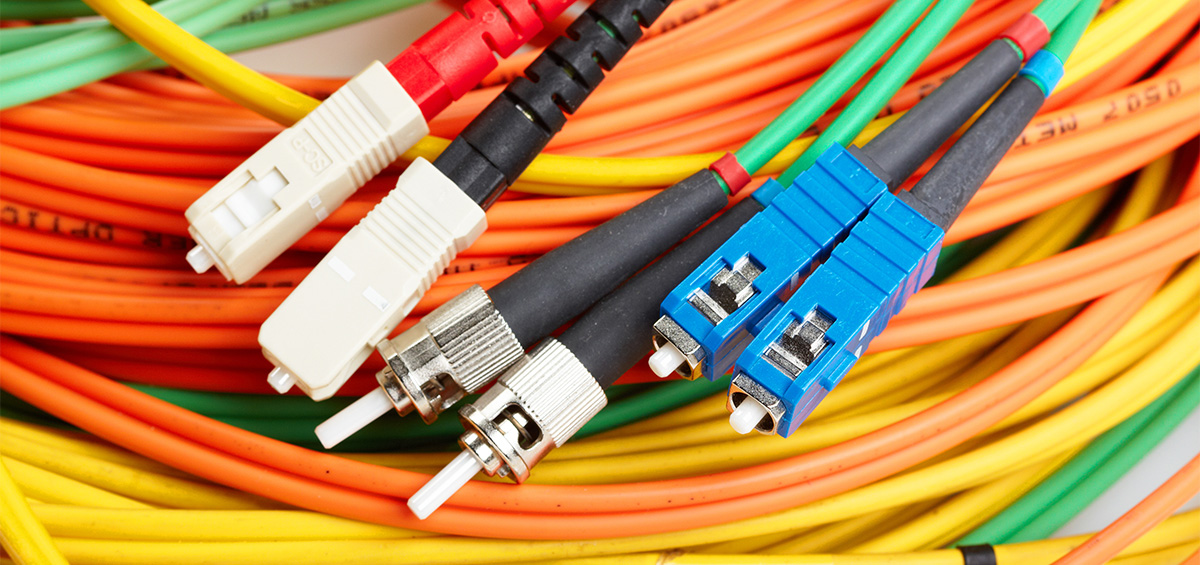
Optický kabel (světlovod)
Síťová zařízení
- Síťové prvky: router (směrování mimo LAN), switch (propojení v LAN), access point.
- Koncová zařízení: počítač, telefon, tiskárna, server.
- Modely komunikace: Server-Client vs. Peer-to-Peer (P2P).
Síťová zařízení - ukázky
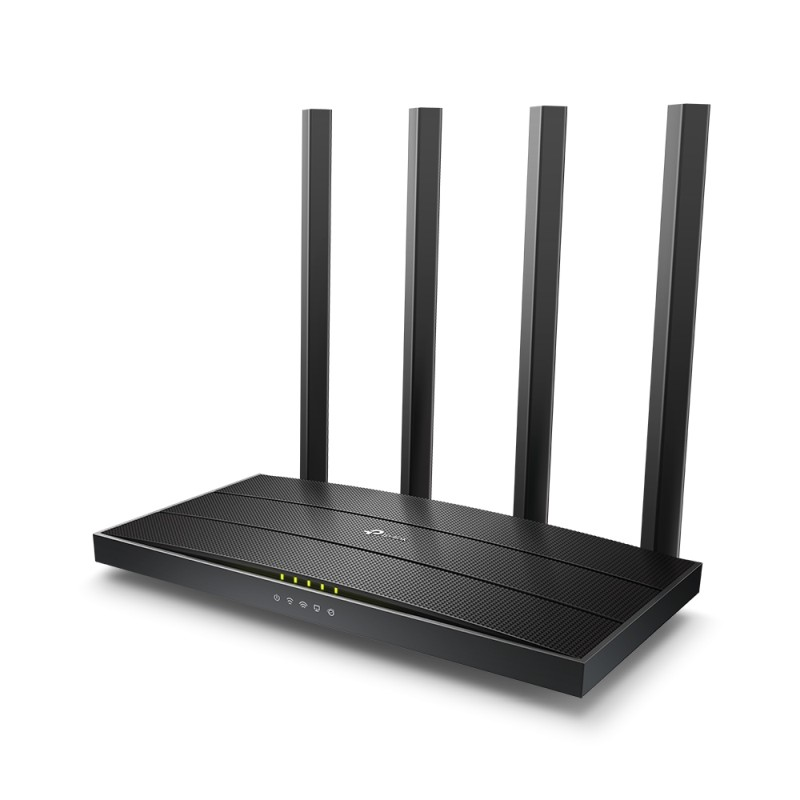
Router / AP
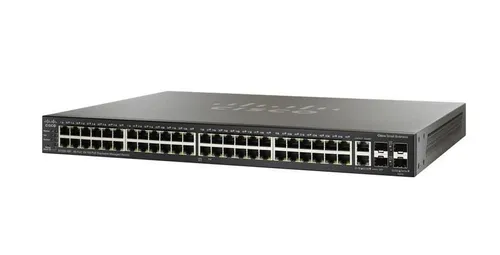
Switch
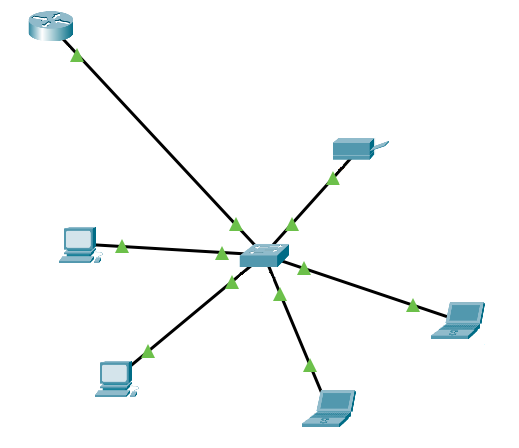
Síťová topologie
Adresace, porty a protokoly
Adresace a důležité pojmy
- MAC adresa: fyzická 48-bit hex adresa síťové karty (
00:0a:95:9d:67:16). - IP adresa & maska sítě: adresa sítě, použitelné IP pro hosty, broadcast.
- Loopback (localhost): posílání dat sám sobě (vyhrazeno
127.0.0.0/8, např.127.0.0.1). - Adresace & brána: Statická vs. dynamická (DHCP) adresace; Default Gateway; VPN.
IPv4 a IPv6
- IPv4: 32-bitová adresa (cca 4,3 miliardy adres) -
1.1.1.1 - Privátní IPv4 rozsahy:
10.0.0.0/8,172.16.0.0/12,192.168.0.0/16 - IPv6: 128-bitová adresa (340 undecillionů adres) -
2001:db8:1::ab9:C0A8:102
Síťové vrstvy
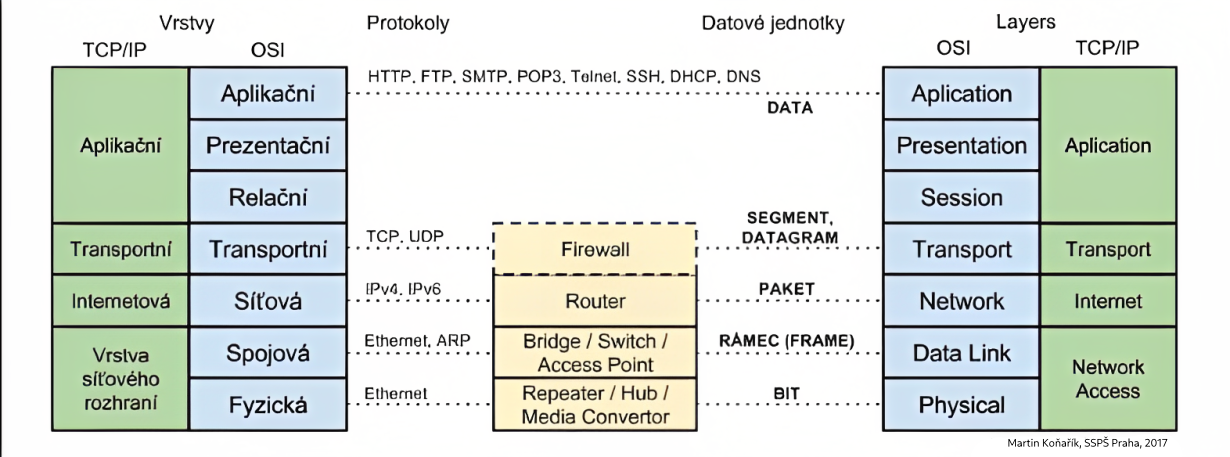
- Aplikační vrstva
- Transportní vrstva
- Síťová vrstva
- Linková / fyzická vrstva
Síťové vrstvy - schéma
Porty
Logická adresa přidělená službě používající internet. Slouží ke směrování dat ke správné aplikaci.
20 FTP · 22 SSH · 23 Telnet · 25 SMTP · 53 DNS · 80 HTTP · 443 HTTPS
Protokoly & Wi-Fi
Pravidla, podle kterých probíhá přenos dat.
- Určují formát, pořadí komunikace a reakci na chyby.
- Wi-Fi zabezpečení: WEP, WPA2 Personal/Enterprise, WPA3.
TCP vs. UDP
TCP
- Ztrátu dat detekuje a automaticky opraví.
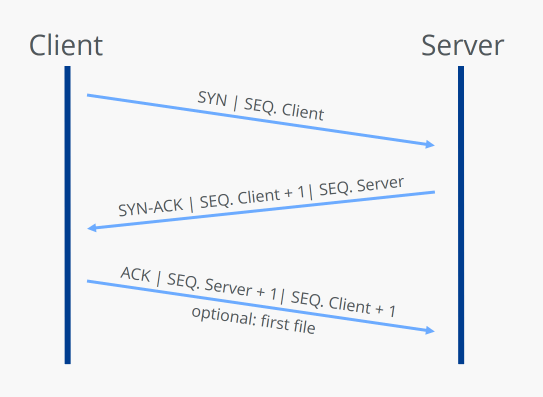
- Spojení navazuje pomocí three-way handshaku.
UDP
- Nemá mechanismy pro kontrolu ztráty dat.
- Je rychlejší než TCP.
TCP Three-Way Handshake
Protokoly síťové vrstvy
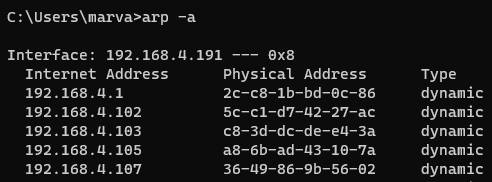
- ARP - zjištění MAC adresy zařízení, pokud známe jen jeho IP.
- DHCP - automatická konfigurace IP adres, masky a brány.
- DNS - převod doménových jmen a IP adres (1., 2. a 3. řád domén).
Protokoly síťové vrstvy
Protokoly aplikační vrstvy
- Telnet vs. SSH: Telnet (nešifrovaný CLI, p:23) vs. SSH (šifrovaný CLI, p:22)
- FTP, SFTP, FTPS: přenášení souborů
- HTTP vs. HTTPS: HTTP (p:80 plain text) vs. HTTPS (p:443 šifrovaný web)
- SMTP, POP3, IMAP: e-mailové protokoly
Síťová bezpečnost
Základní síťové příkazy
ip a       ifconfig
ping       traceroute
ip r       arp
nslookup   netstat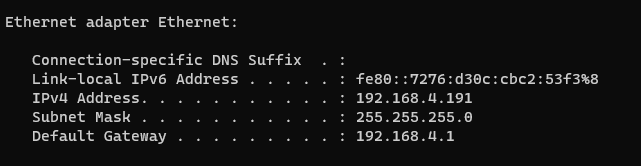
Nástroje síťové bezpečnosti
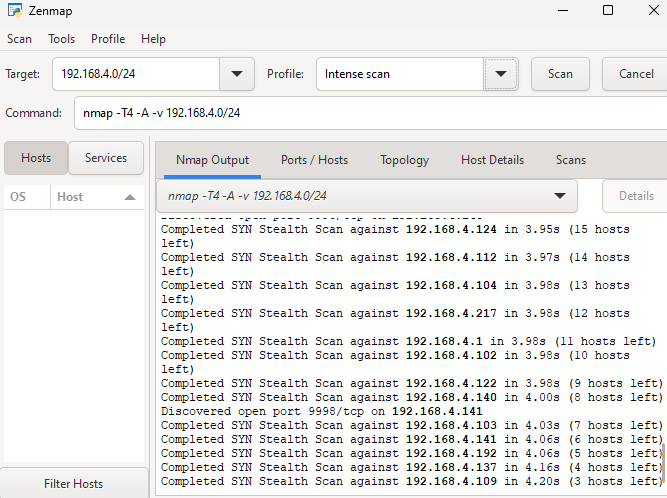
- nmap - skenování sítě (CLI / Zenmap GUI)
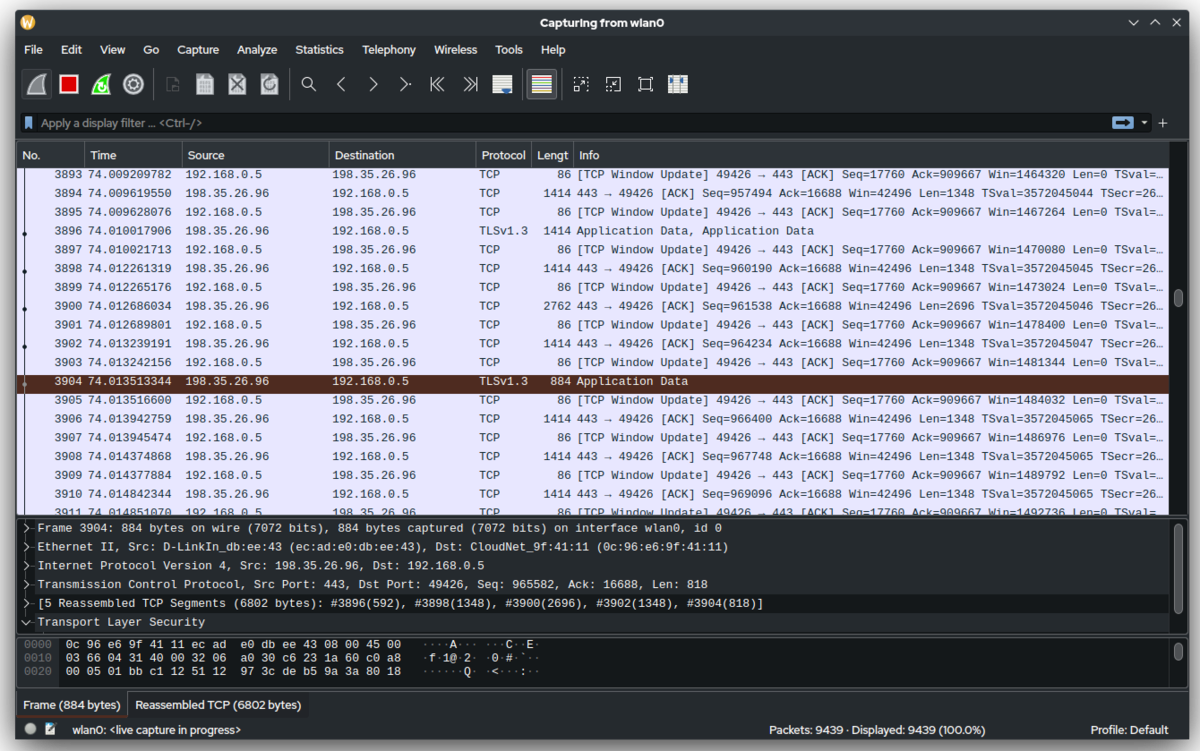
- Wireshark / tcpdump - analýza a zachytávání síťového provozu
- whois - OSINT a informace o doméně
- Packet Tracer - simulace síťového provozu
Wireshark - ukázka
Zenmap (Nmap GUI) - ukázka
Síťové útoky
- DoS a DDoS
- Man in the Middle
- SQL injection a XSS
- DNS spoofing a URL spoofing
DoS vs. DDoS
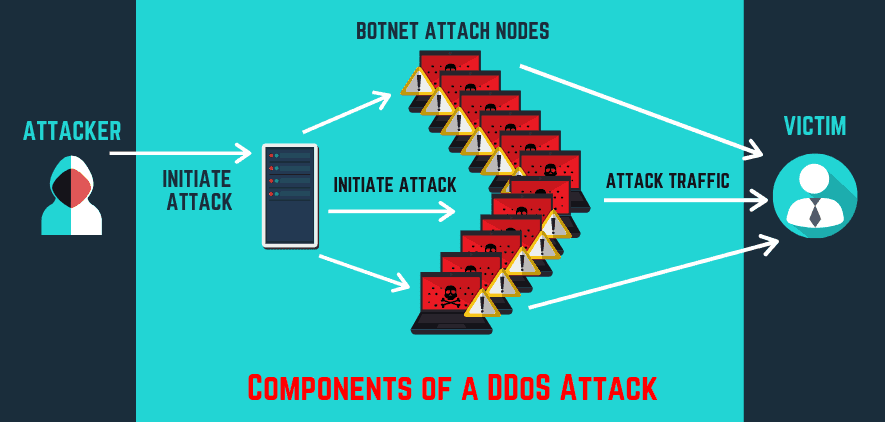
- DoS: odepření služby útokem z jednoho zařízení.
- DDoS: stejný cíl, ale útok vede více zařízení, často botnet.
- Cílem je přetížit službu tak, aby nebyla dostupná.
DDoS útok - schéma
Man in the Middle
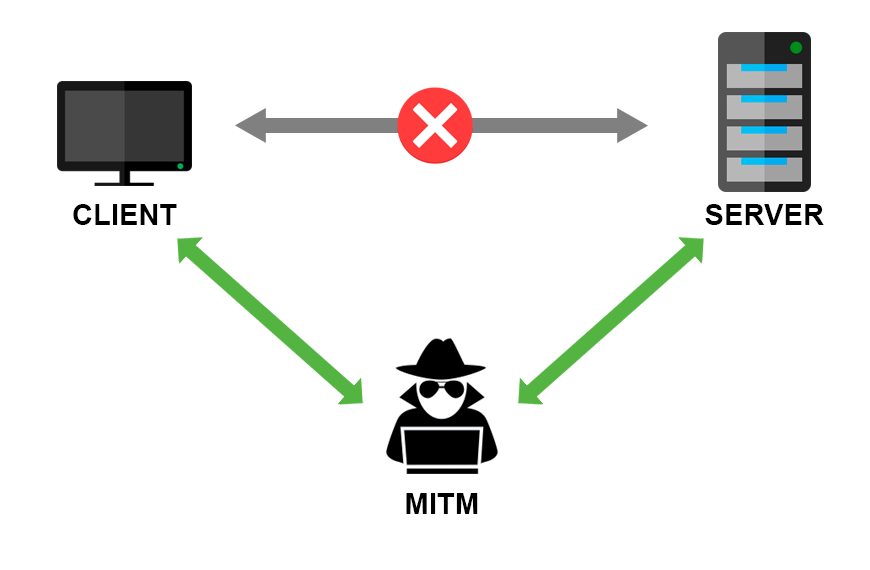
Man in the Middle (MitM): Útočník se vloží mezi dvě komunikující strany a může provoz odposlouchávat nebo upravovat.
SQL injection
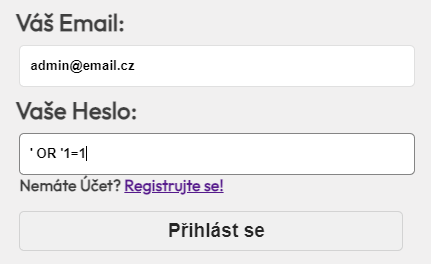
- SQL injection: vložení škodlivého kódu do databázového vstupu.
- Příklad vstupu:
heslo' OR '1'='1 - Při špatném ošetření vstupu může databáze vrátit citlivé informace.
XSS
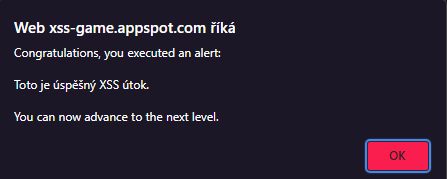
- XSS (Cross-site scripting): spuštění škodlivého skriptu na webu.
- Příklad skriptu:
<script>alert('Toto je úspěšný XSS útok.');</script>
XSS - praktická část
DNS spoofing
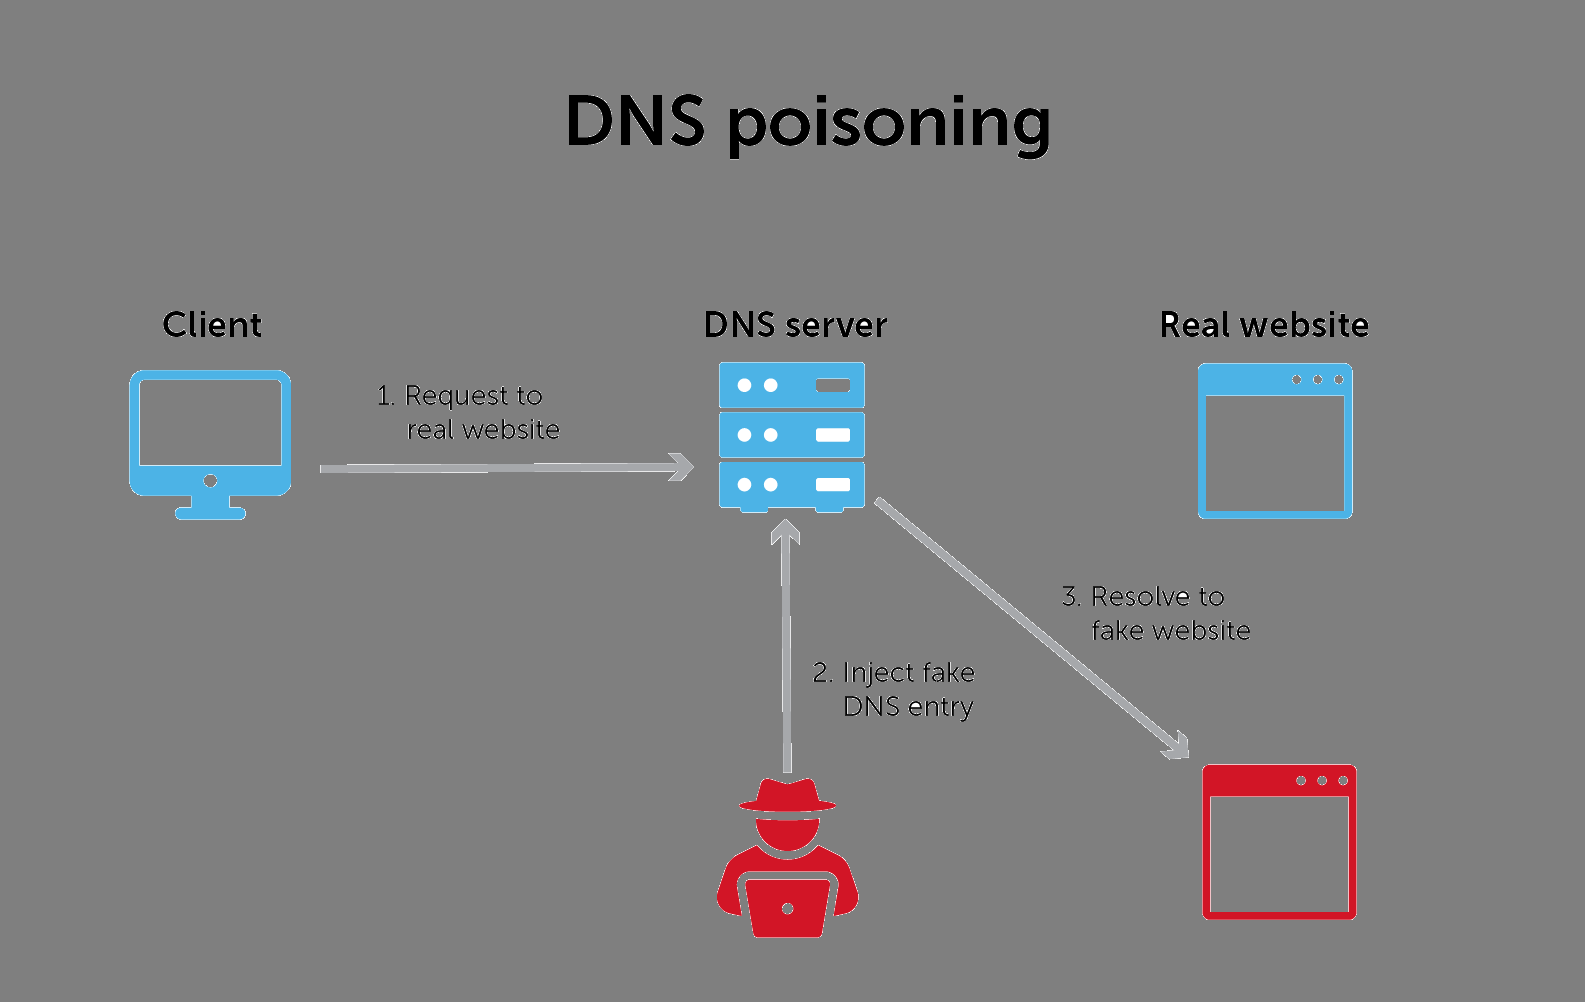
DNS spoofing: Úprava nebo podvržení DNS odpovědi, která uživatele přesměruje na falešnou stránku.
URL spoofing
- URL spoofing: útočník vlastní stránku s podobným názvem, která je škodlivá.
google.com → goggle.comdiscord.com → dlscord.comib.airbank.cz → ib.airbaпk.cz